OpenClaw如何部署?2026年11种方法成本优化77%安全指南
AI Summary (BLUF)
OpenClaw是快速发展的开源个人AI助手运行时,支持本地或云端部署,可接入多种消息平台。本指南详述11种部署方式,解析可降低高达77%费用的Token优化策略,并针对关键安全漏洞提供官方缓解方案。
引言:全文概要
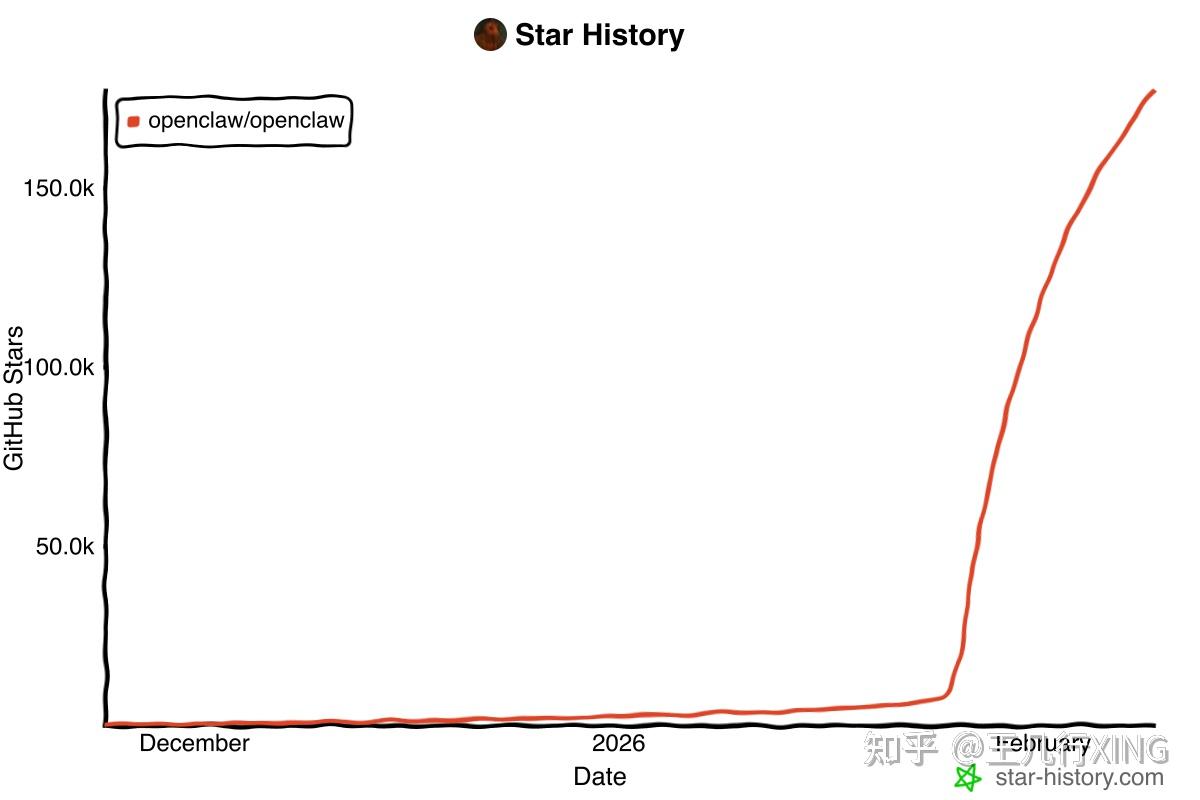
OpenClaw一个开源的个人AI助手平台,支持跨平台部署和多种通讯渠道集成,能够执行自动化任务如邮件处理、日历管理等。 是 2026 年初爆火的开源个人 AI 助手项目(GitHub 两周突破 15 万 Star),它能在你自己的设备上运行,并接入 WhatsApp、Telegram、飞书、钉钉等十余种消息平台,充当 7×24 小时的全能 AI AgentIn AI, a system that perceives its environment and takes actions to achieve specific goals, often used in conversational contexts.。本文综合 20 余篇中英文技术资料,从部署、成本、安全三个维度对 OpenClaw 做了系统性梳理。以下是核心要点速览:
部署方式
本文覆盖了 11 种部署路径,可归纳为四大类:
- 本地一键安装(
curl | bash或npm install -g openclaw):5 分钟上手,零基础设施成本,适合个人体验。 - Mac Mini 本地部署:以 800–2,000 美金的一次性硬件投入换取零云端费用——搭配 OllamaA tool for running and managing AI models locally, supporting DeepSeek and other models. 运行本地模型后,日常使用成本可降至 0 美金/月。64GB 的 M4 Pro 可流畅运行 32B 参数模型。
- 云服务器 / 在线虚拟机:阿里云(68 元/年起)、腾讯云(99 元/年起)均提供预装镜像一键部署;海外用户可选 DigitalOcean 1-Click、Railway、Render 等平台,最低免费起步。
- Docker 容器化 / macOS VM(Lume):安全性与隔离性最优的方案,适合生产环境和需要 iMessage 集成的场景。
Token 成本
OpenClaw 本身免费开源,真正的成本来自 LLM API 调用,且极易超支:
- 一个配置不当的”心跳”检查(每 30 分钟一次),一晚可烧掉 18.75 美金;有用户单日”待机”消耗 5000 万 Tokens(约 11 美金)。
- 成本六大来源:上下文累积(40–50%)、工具输出存储(20–30%)、系统提示词(10–15%)、多轮推理、模型选择、心跳任务。
- 优化组合可降低 77%——通过会话重置、智能模型路由一种OpenClaw成本优化策略,指根据任务复杂度和成本,自动将日常简单任务路由到更经济的小模型(如Haiku、Gemini Flash),而将复杂任务留给能力更强的大模型,以降低总体API调用费用。(Haiku/Gemini Flash 处理日常任务)、上下文窗口限制、本地模型回退等策略,实测从 150 美金/月降至 35 美金/月。
安全风险
安全是 OpenClaw 当前最大的短板,已发生多起严重事件:
- CVE-2026-25253OpenClaw的一个高危安全漏洞(CVSS评分8.8),涉及跨站WebSocket劫持,可导致攻击者通过恶意链接实现一键远程代码执行,从而接管整个Gateway并在宿主机上执行任意命令。该漏洞已在v2026.1.29版本中修复。(CVSS 8.8):跨站 WebSocket 劫持导致一键远程代码执行,攻击者仅需受害者点击一个恶意链接,即可在毫秒内接管整个 GatewayOpenClaw的核心控制平面,运行在localhost:18789,负责管理会话(Sessions)、渠道(Channels)、工具(Tools)和事件(Events),是所有消息路由和认证的中心。 并在宿主机上执行任意命令。已在 v2026.1.29 修复。
- 923 个网关暴露:Shodan 扫描发现近千个 OpenClaw 实例以零认证模式暴露在公网上,API Key 和对话记录均可被窃取。
- 恶意 VS Code 扩展:名为 “ClawdBot Agent” 的扩展被植入远程访问木马。
- 此外还有第三方技能包钓鱼、Moltbook 数据库泄露、1600 万美金加密货币诈骗等事件。
官方安全方案
官方已推出多层防御措施:auth: "none" 模式被永久移除、Docker 沙箱隔离(只读根文件系统 + 无网络 + 非 root 运行)、openclaw security audit --deep 自动安全审计、DM 四级访问策略(pairing/allowlist/open/disabled)、多 Agent 分级权限控制,以及完整的事件响应流程。
一、项目概述
什么是 OpenClaw?
OpenClaw(原名 Clawdbot → Moltbot → OpenClaw)是一个开源的个人 AI 助手运行时,由 PSPDFKit 创始人 Peter Steinberger 于 2026 年初发起。项目在 72 小时内增长超过 6 万 Star,2 周内突破 15 万 Star,成为 GitHub 史上增长最快的开源项目之一。
核心定位:在你自己的设备上运行的 AI Agent,连接各种消息平台(WhatsApp、Telegram、Slack、Discord、Signal、iMessage、飞书、钉钉等),提供 24⁄7 全天候的 AI 助手体验。
版权与免责声明:本文仅用于信息分享与交流,不构成任何形式的法律、投资、医疗或其他专业建议,也不构成对任何结果的承诺或保证。
文中提及的商标、品牌、Logo、产品名称及相关图片/素材,其权利归各自合法权利人所有。本站内容可能基于公开资料整理,亦可能使用 AI 辅助生成或润色;我们尽力确保准确与合规,但不保证完整性、时效性与适用性,请读者自行甄别并以官方信息为准。
若本文内容或素材涉嫌侵权、隐私不当或存在错误,请相关权利人/当事人联系本站,我们将及时核实并采取删除、修正或下架等处理措施。也请勿在评论或联系信息中提交身份证号、手机号、住址等个人敏感信息。